Management System Security: یوزر رولز، Permissions اور Access Control کی مکمل گائیڈ
مینجمنٹ سسٹم (Management System )میں یوزر رولز، اختیارات اور سیکیورٹی کیسے بنائیں؟
اے آئی کی مدد سے سکول، شاپ، کلینک، اکیڈمی، بیوٹی پارلر یا کسی دوسرے کاروبار کے لیے مینجمنٹ سسٹم بناتے وقت زیادہ تر لوگ سب سے پہلے فیچرز پر توجہ دیتے ہیں۔
مثلاً:
- سیلز
- خریداری
- اکاؤنٹس
- طلبہ
- اساتذہ
- انوینٹری
- رپورٹس
لیکن ایک پروفیشنل مینجمنٹ سسٹم صرف فیچرز کا مجموعہ نہیں ہوتا۔
اصل سوال یہ ہے:
کون سا صارف کیا دیکھ سکتا ہے، کیا تبدیل کر سکتا ہے اور کس چیز تک اس کی رسائی بالکل نہیں ہونی چاہیے؟
اگر یہ چیز شروع میں طے نہ کی جائے تو ایک اچھا دکھائی دینے والا سافٹ وئیر بھی کاروبار کے لیے خطرہ بن سکتا ہے۔
ہر صارف کو مکمل اختیار دینا خطرناک کیوں ہے؟
فرض کریں آپ نے ایک سکول مینجمنٹ سسٹم بنایا ہے۔
اس میں:
- سپر ایڈمن
- استاد
- طالب علم
- اکاؤنٹنٹ
- لائبریرین
- ٹرانسپورٹ مینیجر
سب موجود ہیں۔
اگر ان سب کو ایک ہی طرح کی رسائی دے دی جائے تو بہت سے مسائل پیدا ہو سکتے ہیں۔
مثلاً ایک استاد کو اکاؤنٹنگ دیکھنے کی ضرورت نہیں۔
اسی طرح ایک لائبریرین کو اساتذہ کی تنخواہوں یا طلبہ کی مکمل فیس رپورٹ دیکھنے کی ضرورت نہیں۔
اس لیے ہر صارف کے لیے اس کے کام کے مطابق الگ اختیارات ضروری ہیں۔
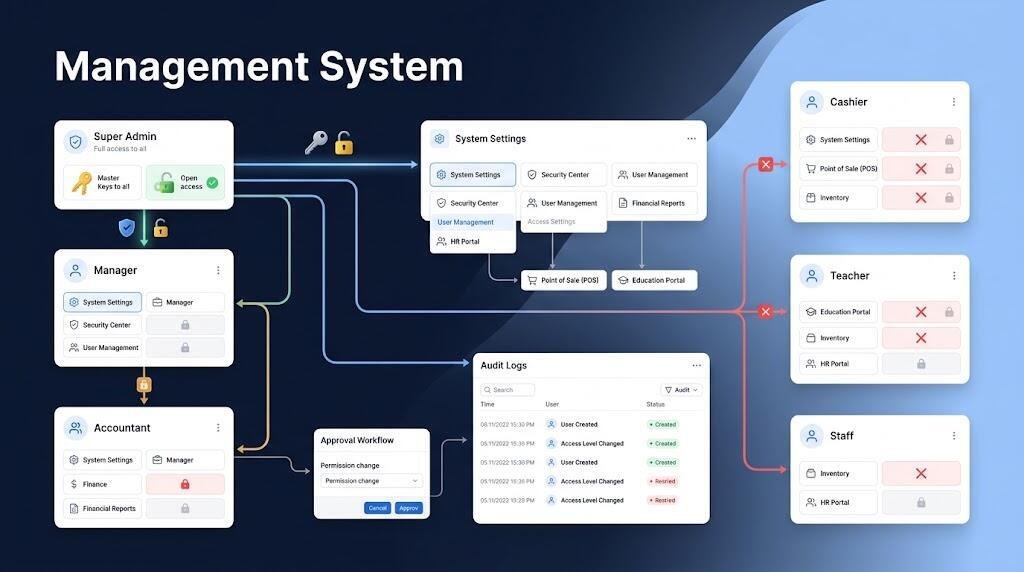
رول بیسڈ ایکسس کنٹرول کیا ہے؟
اس اصول کو عام طور پر رول بیسڈ ایکسس کنٹرول کہا جاتا ہے۔
اس کا مطلب ہے کہ ہر شخص کو ایک مخصوص رول دیا جائے اور اس رول کے مطابق اسے سسٹم کے مختلف حصوں تک رسائی دی جائے۔
مثلاً سکول میں رولز یہ ہو سکتے ہیں:
- سپر ایڈمن
- ایڈمن
- استاد
- طالب علم
- اکاؤنٹنٹ
- لائبریرین
- ٹرانسپورٹ مینیجر
- ریسپشنسٹ
- والدین
ہر رول کو صرف متعلقہ سیکشن دکھایا جائے۔
سپر ایڈمن کے اختیارات کیا ہونے چاہئیں؟
سپر ایڈمن عام طور پر پورے سسٹم کا سب سے زیادہ اختیار رکھنے والا صارف ہوتا ہے۔
وہ:
- تمام ماڈیولز دیکھ سکے
- نئے یوزر بنا سکے
- اکاؤنٹس منظور یا مسترد کر سکے
- رول تبدیل کر سکے
- اجازتیں تبدیل کر سکے
- اہم رپورٹس دیکھ سکے
- حساس سیٹنگز مینج کر سکے
- سرگرمیوں کا ریکارڈ دیکھ سکے
لیکن یہاں بھی ایک اصول اہم ہے۔
ہر ادارے میں سپر ایڈمن کے اختیارات ایک جیسے نہیں ہونے چاہئیں۔
بڑے ادارے میں ایک سے زیادہ ایڈمن بھی ہو سکتے ہیں اور ہر ایک کی ذمہ داری الگ ہو سکتی ہے۔
اکاؤنٹ بنانے کے دو طریقے رکھیں
ایک اچھے مینجمنٹ سسٹم میں اکاؤنٹ بنانے کے کم از کم دو طریقے رکھے جا سکتے ہیں۔
پہلا طریقہ: ایڈمن خود اکاؤنٹ بنائے
مثلاً سکول میں نیا استاد آئے۔
سپر ایڈمن یا ایڈمن اس کا اکاؤنٹ بنائے اور اسے استاد کا رول دے دے۔
اسی طرح نیا اکاؤنٹنٹ یا لائبریرین بھی سسٹم میں شامل کیا جا سکتا ہے۔
دوسرا طریقہ: صارف خود رجسٹر ہو
صارف خود فارم بھرے لیکن اس کا اکاؤنٹ فوراً فعال نہ ہو۔
اس کا اسٹیٹس ہو:
منظوری کا منتظر
پھر سپر ایڈمن:
- اسے منظور کرے
- مسترد کرے
- مطلوبہ رول دے
اس طریقے سے غیر متعلقہ افراد کو سسٹم میں داخل ہونے سے روکا جا سکتا ہے۔
یہ اصول صرف سکول کے لیے نہیں ہے
یہی تصور شاپ، کلینک اور دوسرے کاروبار میں بھی استعمال ہوتا ہے۔
مثلاً ایک شاپ مینجمنٹ سسٹم میں:
- مالک
- مینیجر
- کیشیئر
- اسٹور کیپر
- اکاؤنٹنٹ
الگ الگ رولز ہو سکتے ہیں۔
دکان کے مالک اور کاؤنٹر ملازم کے اختیارات مختلف ہونے چاہئیں
مالک دیکھ سکتا ہے:
- کل فروخت
- کل منافع
- کل اخراجات
- موجودہ اسٹاک
- اسٹاک کی مالیت
- قرض اور وصولیاں
- مالی رپورٹس
لیکن کاؤنٹر پر بیٹھے ملازم کو صرف اتنی رسائی دی جا سکتی ہے کہ وہ:
- فروخت درج کرے
- بل بنائے
- کسٹمر منتخب کرے
- رقم وصول کرے
اسے لازماً پورے کاروبار کا منافع یا اسٹاک کی کل مالیت دکھانے کی ضرورت نہیں۔
انوینٹری میں سب کو ترمیم کی اجازت نہ دیں
فرض کریں کسی دکان میں ایک ہی ملازم:
- سامان فروخت بھی کرتا ہے
- نیا اسٹاک بھی درج کرتا ہے
- موجودہ اسٹاک کی تعداد بھی تبدیل کر سکتا ہے
تو غلطی یا فراڈ کا امکان بڑھ جاتا ہے۔
مثلاً اصل میں 10 یونٹس آئے لیکن وہ 8 درج کر دے۔
چھوٹی دکان میں مالک شاید فوراً فرق پکڑ لے، لیکن ایسے کاروبار میں جہاں سینکڑوں مصنوعات ہوں، ایسا کرنا مشکل ہو جاتا ہے۔
اس لیے بہتر طریقہ ہے:
- خریداری کی انٹری الگ رول کرے
- فروخت الگ شخص کرے
- اسٹاک ایڈجسٹمنٹ پر منظوری لازمی ہو
ذمہ داریوں کی تقسیم کیوں ضروری ہے؟
کاروباری سسٹمز میں ایک اہم اصول ہے کہ حساس کام ایک ہی شخص کے ہاتھ میں نہ ہوں۔
مثلاً جو شخص فروخت کرتا ہے ضروری نہیں کہ وہ:
- اسٹاک بھی تبدیل کرے
- مالی رپورٹ بھی تبدیل کرے
- ریفنڈ بھی منظور کرے
- قرض بھی معاف کرے
اہم کاموں میں ذمہ داریاں تقسیم کرنے سے غلط استعمال کے امکانات کم ہوتے ہیں۔
قرض اور وصولی کی انٹری کو محفوظ بنائیں
اگر کسی کسٹمر سے بقایا رقم وصول ہو تو سسٹم میں کم از کم یہ معلومات محفوظ ہونی چاہئیں:
- کسٹمر کا نام
- وصول شدہ رقم
- وصول کرنے والا ملازم
- تاریخ
- وقت
- ادائیگی کا طریقہ
- پہلے کا بقایا
- نیا بقایا
ایسی انٹری کو عام ریکارڈ کی طرح آسانی سے ڈیلیٹ نہیں ہونا چاہیے۔
حساس ریکارڈ کو مکمل طور پر ختم نہ ہونے دیں
اگر کوئی غلط انٹری ہو جائے تو بہترین طریقہ یہ نہیں کہ پرانا ریکارڈ مکمل مٹا دیا جائے۔
اس کے بجائے:
- منسوخی
- ریورس انٹری
- اصلاحی انٹری
کا نظام رکھیں۔
مثلاً اگر 25,000 روپے کی وصولی غلط درج ہوئی تھی تو پرانی انٹری غائب نہ ہو۔
اس کے بجائے الگ ریکارڈ بنے کہ یہ انٹری کس وجہ سے واپس کی گئی۔
ایڈیٹنگ ہسٹری لازماً محفوظ کریں
اگر کسی صارف کو ریکارڈ تبدیل کرنے کی اجازت دی جاتی ہے تو سسٹم کو یہ بھی محفوظ کرنا چاہیے:
- پہلے کیا لکھا تھا؟
- بعد میں کیا لکھا گیا؟
- تبدیلی کس نے کی؟
- کب کی؟
- کیوں کی؟
مثلاً:
پہلی رقم: 50,000 روپے
نئی رقم: 40,000 روپے
وجہ: پہلے غلط رقم درج ہوئی تھی
یہ ریکارڈ عام صارف کے اختیار سے باہر ہونا چاہیے۔
آڈٹ لاگ کیا ہے؟
آڈٹ لاگ سسٹم کے اندر ہونے والی اہم سرگرمیوں کا ریکارڈ ہوتا ہے۔
مثلاً:
- لاگ ان
- لاگ آؤٹ
- نئی فروخت
- فروخت میں تبدیلی
- رقم کی وصولی
- اسٹاک ایڈجسٹمنٹ
- ریکارڈ ڈیلیٹ کرنا
- نیا یوزر بنانا
- اجازت تبدیل کرنا
اس کا مقصد یہ ہے کہ بعد میں معلوم کیا جا سکے:
کس شخص نے، کب اور کیا عمل کیا؟
ہر کلک کی خفیہ نگرانی ضروری نہیں
کاروباری سسٹم میں نگرانی کرتے وقت پرائیویسی اور قانونی تقاضوں کا خیال رکھنا چاہیے۔
پورے کمپیوٹر یا موبائل کی خفیہ نگرانی کرنے کے بجائے زیادہ مناسب طریقہ یہ ہے کہ اپنے سافٹ وئیر کے اندر ہونے والی اہم سرگرمیاں ریکارڈ کی جائیں۔
مثلاً:
- کس انوائس کو کھولا؟
- کس ریکارڈ کو تبدیل کیا؟
- کیا ڈیلیٹ کیا؟
- کتنی رقم وصول کی؟
- کس کی اجازت تبدیل کی؟
اس طرح ضروری سیکیورٹی بھی برقرار رہتی ہے اور غیر ضروری نگرانی سے بھی بچا جا سکتا ہے۔
اہم سرگرمی پر مالک کو اطلاع بھیجیں
کچھ کام ایسے ہوتے ہیں جن پر مالک یا سپر ایڈمن کو فوری اطلاع ملنی چاہیے۔
مثلاً:
- بڑی فروخت
- قرض کی وصولی
- بڑا ریفنڈ
- اسٹاک میں بڑی تبدیلی
- ایڈمن رول میں تبدیلی
- مالی ریکارڈ میں ترمیم
ایسی اطلاع:
- ای میل
- ایس ایم ایس
- موبائل نوٹیفکیشن
- اندرونی نوٹیفکیشن
کے ذریعے بھیجی جا سکتی ہے۔
کم سے کم اختیار کا اصول
ایک مضبوط مینجمنٹ سسٹم (Management System Security)میں ہر صارف کو صرف اتنی اجازت دینی چاہیے جتنی اس کے کام کے لیے ضروری ہو۔
مثلاً ایک کیشیئر کو:
- فروخت بنانے کی اجازت چاہیے
لیکن ضروری نہیں کہ اسے:
- منافع کی مکمل رپورٹ
- یوزر رولز
- ڈیٹا ایکسپورٹ
- اسٹاک ایڈجسٹمنٹ
کا اختیار بھی دیا جائے۔
اہم کاموں کے لیے منظوری کا نظام بنائیں
کچھ اقدامات فوراً نافذ کرنے کے بجائے منظوری کے لیے بھیجے جا سکتے ہیں۔
مثلاً:
کیشیئر
↓
ریفنڈ کی درخواست
↓
مینیجر کی منظوری
↓
منظور یا مسترد
↓
آڈٹ لاگ
اسی طرح منظوری ضروری بنائی جا سکتی ہے:
- بڑی رعایت پر
- اسٹاک ایڈجسٹمنٹ پر
- قرض ختم کرنے پر
- ادائیگی واپس کرنے پر
- یوزر رول تبدیل کرنے پر
فراڈ سے بچاؤ بھی ایک فیچر ہے
پروفیشنل سافٹ وئیر میں صرف یہ فیچرز کافی نہیں:
- شامل کریں
- تبدیل کریں
- حذف کریں
- تلاش کریں
بلکہ یہ بھی سوچنا چاہیے کہ کسی فیچر کا غلط استعمال کیسے ہو سکتا ہے۔
مثلاً:
- فروخت چھپائی جا سکتی ہے
- اسٹاک غلط درج ہو سکتا ہے
- جعلی ریفنڈ بنایا جا سکتا ہے
- رقم وصول کرکے ریکارڈ بدلا جا سکتا ہے
اسی لیے اختیارات، آڈٹ لاگ، منظوری اور ایڈیٹنگ ہسٹری سافٹ وئیر کے بنیادی فیچرز ہونے چاہئیں۔
مینجمنٹ سسٹم (Management System )بناتے وقت یہ سوال ضرور پوچھیں
کوڈنگ شروع ہونے سے پہلے لکھیں:
- یوزر رولز کون کون سے ہوں گے؟
- ہر رول کیا دیکھ سکے گا؟
- کون نیا ریکارڈ بنا سکے گا؟
- کون ترمیم کر سکے گا؟
- کون حذف کر سکے گا؟
- کون سا کام منظوری مانگے گا؟
- کون سی معلومات حساس ہیں؟
- کون سی سرگرمیاں آڈٹ لاگ میں محفوظ ہوں گی؟
نتیجہ
ایک اچھا مینجمنٹ سسٹم وہ نہیں جو صرف کام کرتا ہو۔
ایک اچھا سسٹم وہ ہے جو غلط استعمال کو بھی روکے۔
اگر آپ شروع ہی سے:
- رولز
- اختیارات
- منظوری
- ایڈیٹنگ ہسٹری
- آڈٹ لاگ
- مالی ریکارڈ کی حفاظت
کو منصوبہ بندی کا حصہ بنائیں گے تو آپ کا سافٹ وئیر زیادہ محفوظ اور زیادہ قابلِ اعتماد ہوگا۔
اگلا حصہ
مینجمنٹ سسٹم کی سیکیورٹی صرف یوزر رولز تک محدود نہیں۔
ڈیٹا کا بیک اپ، ہوسٹنگ، سورس کوڈ، کلائنٹ کو سافٹ وئیر دینے کا طریقہ اور ڈیپلائمنٹ بھی اتنے ہی اہم ہیں۔
اگلا مضمون پڑھیں:
مینجمنٹ سسٹم کا بیک اپ، ہوسٹنگ، سورس کوڈ اور ڈیپلائمنٹ کیسے پلان کریں؟”